Corp.DZ
مختبر منزلي يحاكي شبكة شركة صغيرة: Active Directory وخوادم لينكس وسياسات المجموعة وتدقيق أمني.
نظرة عامة
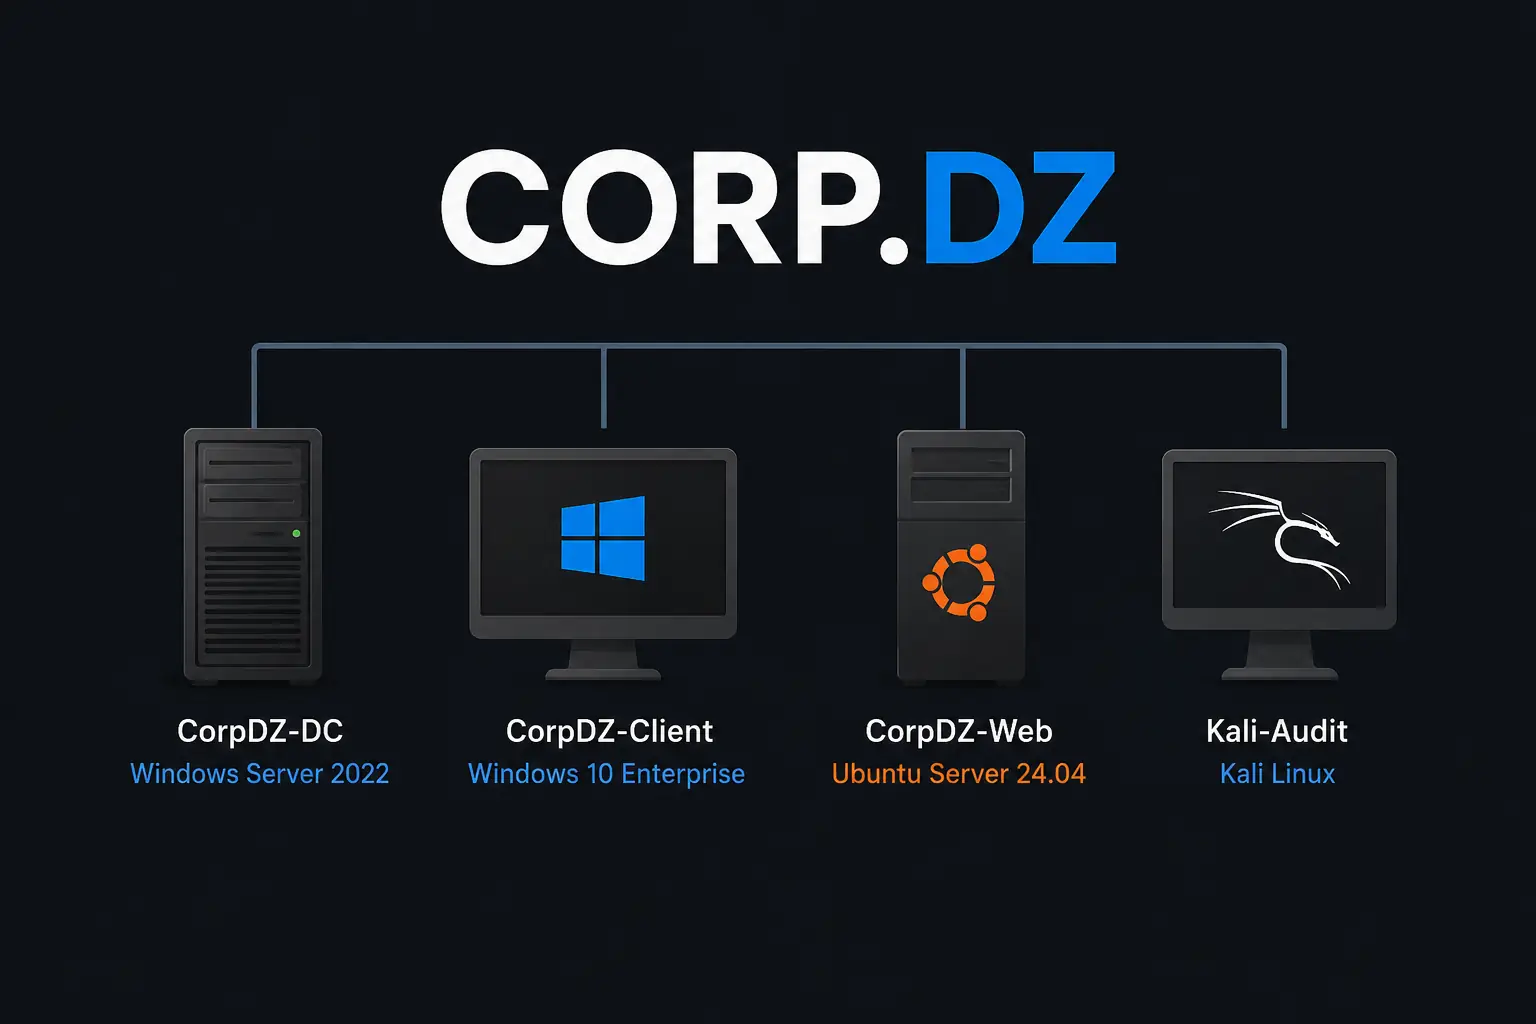
Corp.DZ مختبر منزلي هجين يحاكي شبكة مؤسسة صغيرة أو متوسطة داخل مقرّها. يبني بنية تحتية واقعية من آلات افتراضية في شبكة داخلية معزولة: خدمات Active Directory على Windows Server مع خوادم إنترانت على Linux، إدارة مؤتمتة بسكربتات PowerShell، سياسات أمان عبر Group Policy، وتدقيق دفاعي للثغرات.
اللقطات
- شبكة مؤسسة معزولة
- بيئة افتراضية داخلية منفصلة تماماً لاختبار عمليات النطاق وربط الخدمات وضوابط الأمان بأمان.
- ربط هجين مع Active Directory
- وحدة تحكم بالنطاق على Windows Server 2022 (corp.dz) مع Ubuntu Server 24.04 يستضيف إنترانت على Nginx.
- إنشاء الحسابات آلياً
- سكربتات PowerShell تقرأ ملفات CSV من الموارد البشرية وتنشئ حسابات Active Directory في وحدات تنظيمية مرتبة.
- فرض سياسات المجموعة
- GPO لربط محركات الشبكة، خلفية موحدة، كلمات سر صارمة، حدود قفل الحسابات، وتثبيت البرامج بصمت عبر MSI.
- تدقيق أمني فعلي
- استطلاع دفاعي للشبكة ورسم سطح الهجوم من Kali Linux بأدوات مثل nmap وnetdiscover.
- إعداد النطاق
- ترقية Windows Server 2022 إلى وحدة تحكم بالنطاق، مع سجلات DNS ثابتة ونطاق DHCP وحلّ DNS عبر عنوان الاسترجاع.
- خادم إنترانت على Linux
- إعداد Netplan ثابت على Ubuntu Server وسجلات A في DNS لدى Windows لحلّ الأسماء بين النظامين.
- إعادة توجيه المجلدات
- تجميع مجلدات سطح المكتب عبر مسارات UNC بعنوان IP ثابت (\192.168.10.2\UserFiles\) لتفادي الاعتماد على DNS عند الإقلاع.
- محرّك أتمتة PowerShell
- سكربتات إدخال جماعي للمستخدمين بـ ConvertTo-SecureString لكلمات سر آمنة وأوامر New-ADUser.
- التحقق من الوضع الدفاعي
- تحصين سياسات النطاق الافتراضية ومحاكاة قفل الحسابات للتأكد من أن الضوابط تصدّ التهديدات التي كشفها الفحص.